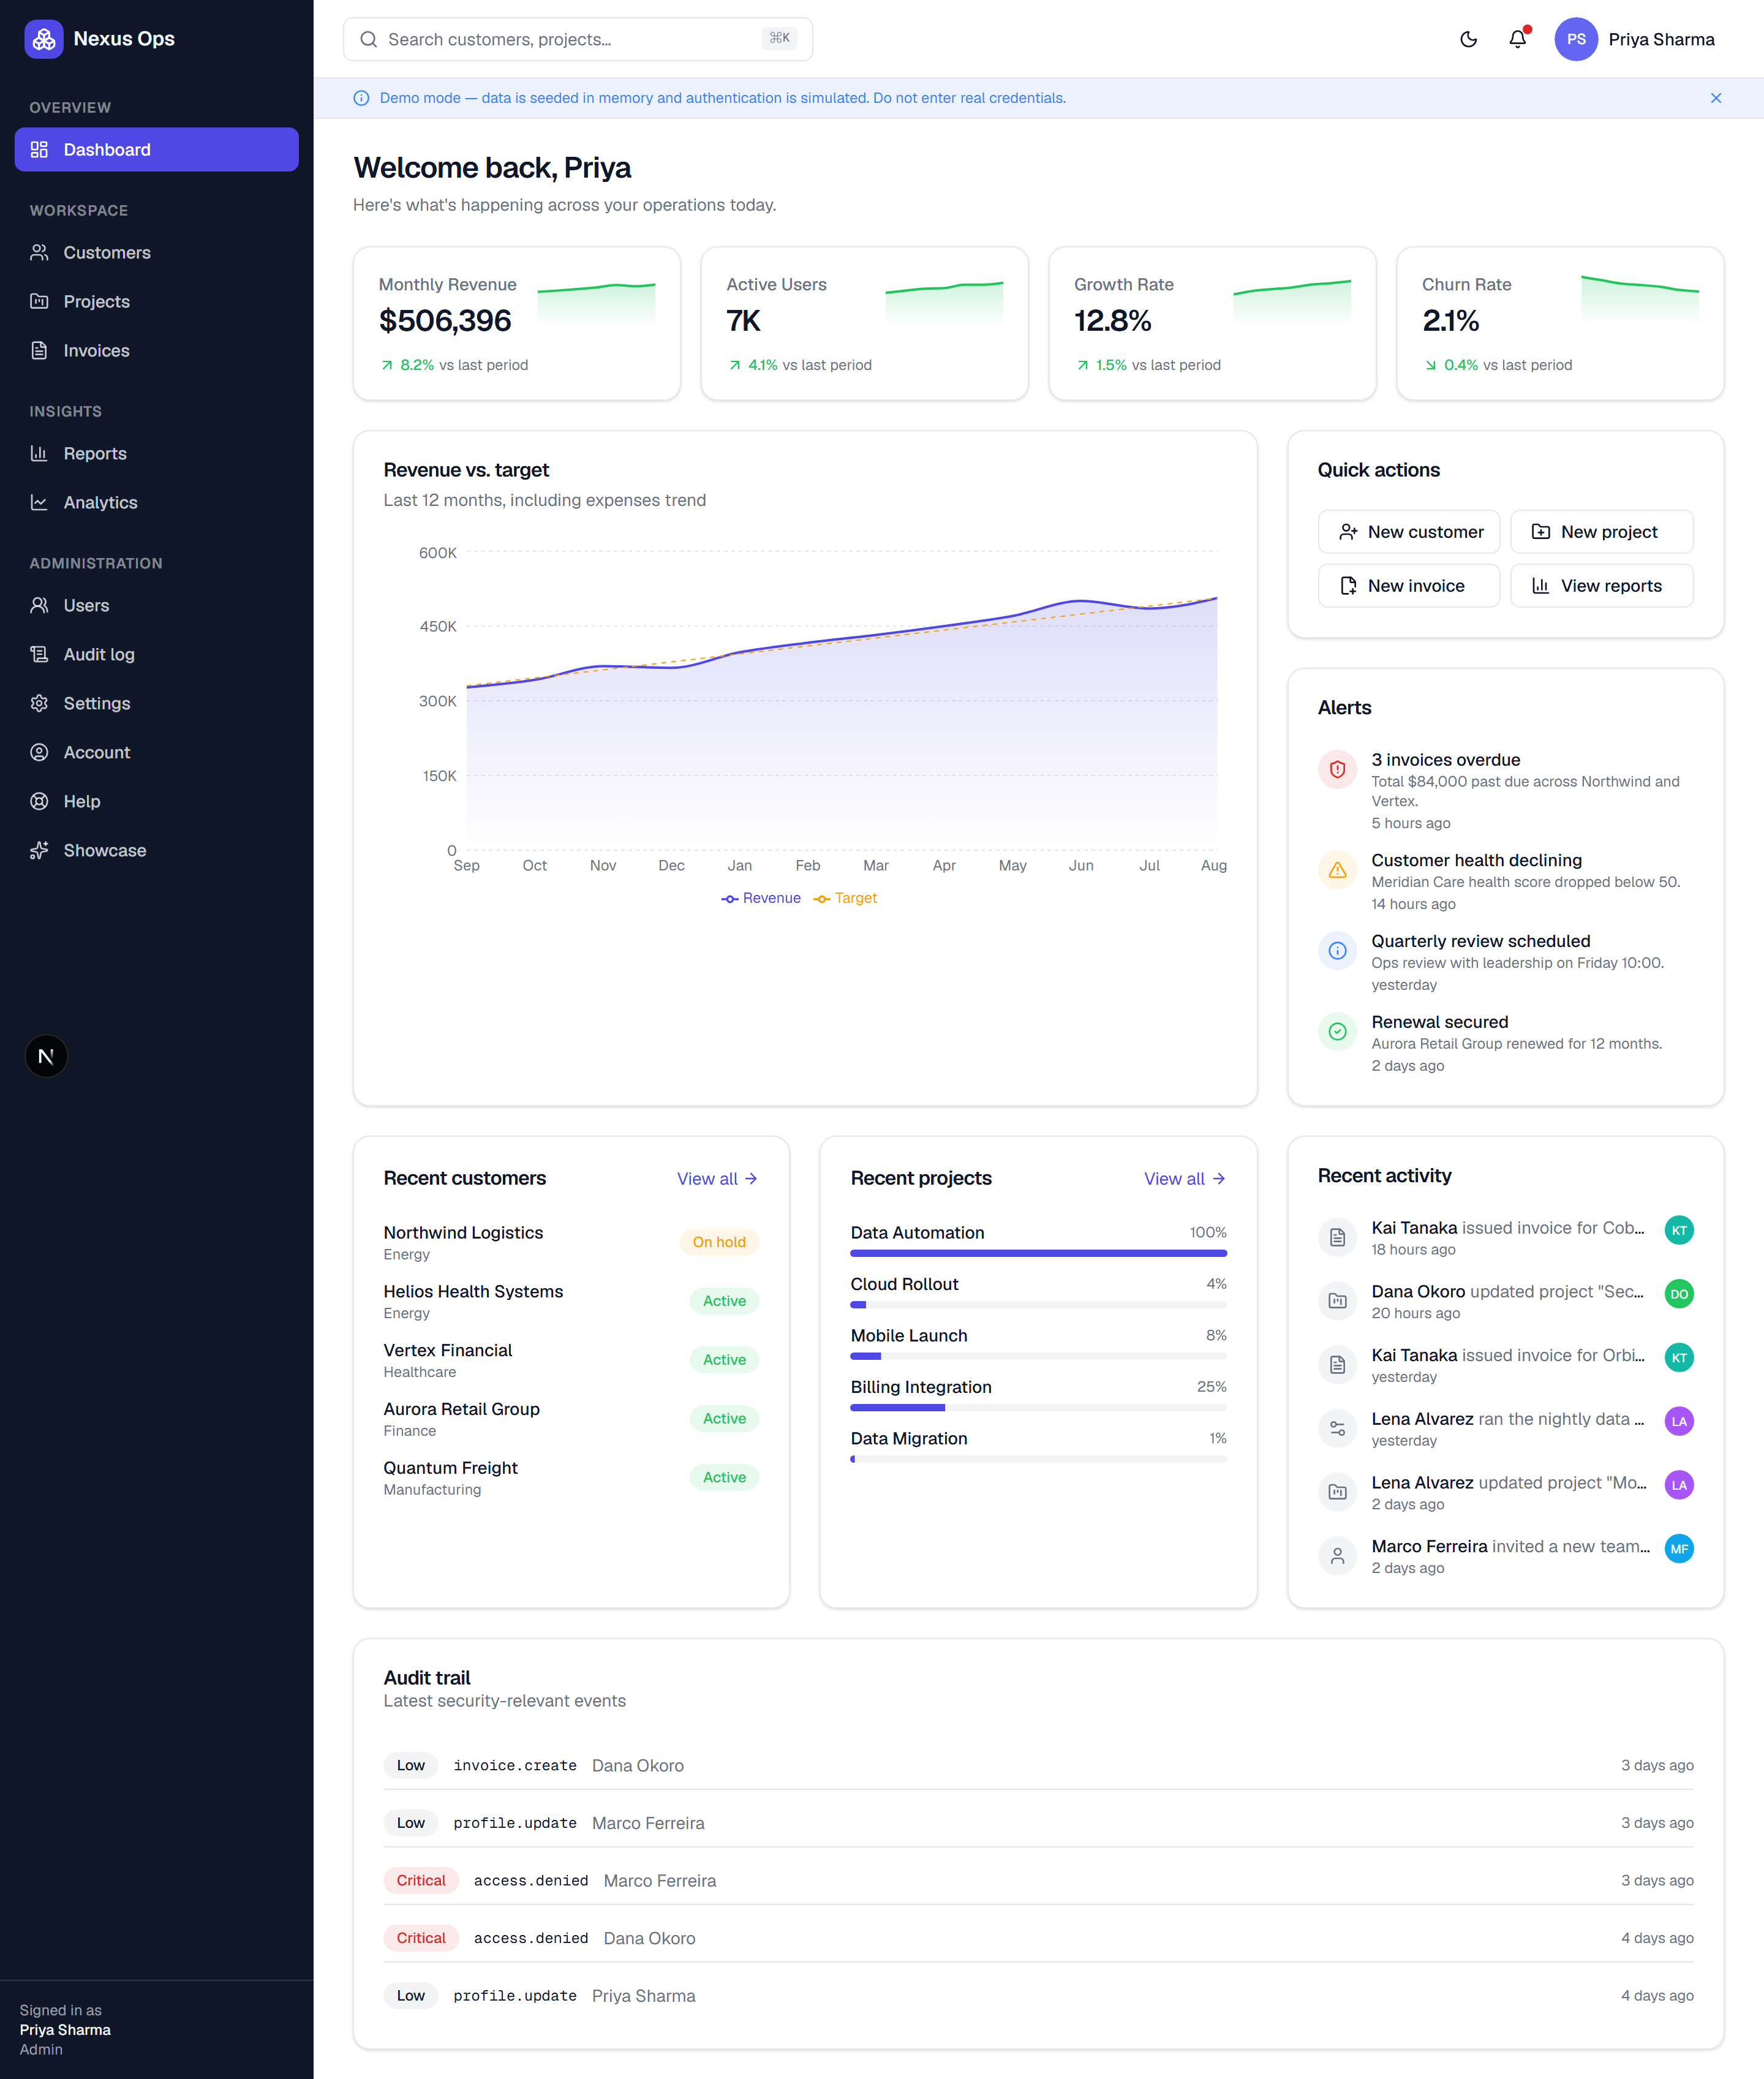
三层 RBAC:路由、页面与服务层权限控制,配合签名的 HttpOnly 会话与审计追踪
Next.jsReact后台SaaS启动器
saas-dashboard-demo — Next.js 后台模板
作者 brathod1432
Nexus Ops 是一个基于 Next.js 与 TypeScript 的企业级 SaaS 后台演示与可复用启动模板,内置三层 RBAC、图表、企业数据表格、命令面板和审计日志,数据与认证均为模拟。
看看你的网站会是什么样
浏览真实页面截图,比较内容排版与手机效果。点击下方缩略图切换,放大查看整页细节。
目前有 1 张原始预览,可打开完整图片查看设计细节。
截图用于了解视觉与布局,交互效果请以实际项目为准。
采集于 2026-10-01查看来源
值得关注的模板亮点
从已有项目资料中,快速了解它的特点。
企业数据表格:排序、筛选、搜索、分页、批量操作、列可见性与带公式注入防护的 CSV 导出
仪表盘与图表:KPI、收入/用户/渠道图表、活动流与告警
命令面板(⌘K):模糊搜索客户/项目/发票、页面跳转与快速创建,且受权限约束
用户与团队管理:从 /users 分配角色,带审计、自我锁定与最后管理员保护
可访问性与测试:以 WCAG AA 为目标,包含键盘导航、ARIA、减少动画及 jest-axe、Playwright 检查
模板详细介绍
Nexus Ops 是一个企业运营平台后台演示项目,同时可作为 SaaS 后台的启动模板。项目使用 Next.js App Router、React、TypeScript 严格模式、Tailwind CSS、shadcn/Radix UI、Zustand、TanStack Query、React Hook Form + Zod、Recharts 等技术构建,代码按 UI → hooks → clients → route handlers → services → repositories 分层组织,便于替换模拟后端。
功能覆盖仪表盘 KPI 与收入/用户/渠道图表、活动与告警、企业数据表格(排序、筛选、搜索、分页、批量操作、列可见性、CSV 导出及公式注入防护)、命令面板(⌘K 模糊搜索与快速创建)、用户与团队角色管理、审计日志页面(搜索、严重级别筛选、CSV 导出)、账户与设置持久化,以及 /showcase 主题切换展示。安全方面包含路由、页面、服务三层 RBAC、签名的 HttpOnly 会话、共享 Zod 输入校验、输出编码、CSP 与安全响应头、审计追踪;可访问性以 WCAG AA 为目标,包含键盘导航、焦点管理、ARIA 与减少动画支持,并配有 jest-axe 与 Playwright 自动化检查。
项目明确为演示/启动器:数据在内存中预置并持久化到 .data/db.json,认证为模拟登录,使用 Admin、Manager、User、Viewer 角色配合密码 password,不应输入真实凭据。README 声明其认证与数据并非生产级安全,用于生产前需参考安全模型文档。仓库采用 MIT 许可,允许免费使用、修改、商用和分发该版本代码,但演示图片、字体、图标等第三方素材需单独核对许可,域名、托管、数据库、支付或 AI 等外部服务可能另行收费。
Next.js后台SaaS启动器
适合你的项目吗?
适用场景
- 作为 SaaS 后台管理界面的演示,用于展示仪表盘、数据表格与权限控制效果
- 作为企业运营平台启动模板,在此基础上替换模拟后端并扩展业务模块
- 用于评估 Next.js App Router 下分层架构、RBAC 与可访问性实现方式
- 用于演示命令面板、审计日志与 CSV 导出等后台常见交互
- 用于通过 /showcase 快速查看同一模板切换为不同行业主题的效果
适合人群
- 需要快速搭建 SaaS 后台原型的开发团队
- 希望参考 RBAC、审计与可访问性实现的前端开发者
- 寻找 MIT 许可后台启动模板的个人或组织
- 需要演示企业数据表格与图表交互的产品或设计人员
上手与定制指南
结合仓库当前版本的说明,按下面的资料检查内容、配置与运行要求。
- 1
克隆仓库后执行 npm ci 安装依赖,再运行 npm run dev 启动开发服务器(默认 http://localhost:3000)
- 2
打开 /login 使用 Quick demo sign-in,以 Admin、Manager、User 或 Viewer 角色登录,密码为 password,切勿输入真实凭据
- 3
演示数据在内存中预置并持久化到 .data/db.json,重启后仍会保留
- 4
认证与数据为模拟实现,并非生产级安全,用于生产前应阅读 docs/security-model.md 并替换模拟后端
- 5
演示图片、字体、图标等第三方素材需按各自许可核对,域名、托管、数据库、支付或 AI 等外部服务可能另行收费
授权与来源资料
使用条件与限制
免费使用 · 保留许可声明本次收录的是公开仓库中采用 MIT 许可的免费版本;免费范围为该版本代码,不代表外部服务或第三方素材免费。
使用时需要遵守
- 允许免费使用、修改、商用和分发该版本代码。
- 分发代码副本或实质性部分时,保留原作者版权声明和完整 MIT 许可声明。
- 代码按现状提供;担保与责任限制以原许可证及适用法律为准。
额外费用与待核对事项
- 项目为演示模式:数据在内存中预置,认证为模拟登录,使用 Admin、Manager、User、Viewer 角色配合密码 password,切勿输入真实凭据。
- README 明确声明这是演示/启动器项目,认证与数据均为模拟,并非生产级安全;用于生产前需先阅读安全模型文档。
- 演示图片、字体、图标及其他第三方素材需按各自许可核对,不能仅凭代码的 MIT 许可判断。
- 域名、托管、数据库、支付或 AI 等外部服务可能另外收费。
查看原文依据
Permission is hereby granted, free of charge
许可证原文
**Demo mode:** data is seeded in memory and authentication is simulated. Sign in as Admin, > Manager, User, or Viewer with password `password`. Never enter real credentials.
README 原文
https://github.com/brathod1432/saas-dashboard-demo/blob/main/LICENSEhttps://github.com/brathod1432/saas-dashboard-demo/blob/main/README.md**Disclaimer:** this is a demonstration/starter project. Authentication and data are simulated — **not** production security. Review [`docs/security-model.md`](docs/security-model.md) before adapting for production.
README 原文
DeepSeek 根据仓库许可证和 README 整理 ·2026-10-01。结果仅覆盖已读取资料,依赖、图片、字体及后续条款变更以各自原文为准。
项目核对记录与介绍依据
模板资料
- 来源平台
- GitHub
- 资料与维护参考分
- 资料一般 · 73 / 100
- 技术栈
- Next.js · React
- 网站类型
- 后台 · SaaS · 启动器
这个分数如何计算
本站按许可资料(最高30分)、演示链接(12分)、预览图(10分)、Star数(15分)、记录的维护时间(15分)、描述完整度(8分)、功能记录(5分)和分类资料(5分)计算。它不是代码、安全或性能测试,也不是 Google 评分;有链接不代表已实测可用。
这个项目需要核对什么
- 记录的仓库更新时间
- 2026-09-28
- 截图检查日期
- 2026-10-01
目前没有记录演示链接。请依据仓库说明在本地评估;仅凭截图无法确认交互行为。
目录记录的主要技术栈是 Next.js。请通过依赖清单和锁文件核对实际版本与托管要求。这些说明基于收录资料,不代表代码审计或部署实测。
查看具体选型方法 →介绍的制作与核对状态
介绍由 AI 辅助整理目录与仓库资料。仓库作者不等于这篇介绍的审核者。
已完成服务器许可规则与 AI 来源核对;未经过人工编辑审核。
查看当时使用的来源资料
SHA-256: f48b1f25befc341bd2039e9d2537616add86fc10a526a20ee6de9cb1d6b1d796
2026-10-01T01:15:58.223Z
来源文件 / 仓库# Nexus Ops — Enterprise SaaS Dashboard Demo & Starter
[](https://github.com/brathod1432/saas-dashboard-demo/actions/workflows/ci.yml)
[](LICENSE)
[](https://nextjs.org)
[](https://www.typescriptlang.org)
A production-quality **Business Operations Platform** demo that doubles as a reusable SaaS
starter template. Built to show how modern business software _should_ be built —
**security-first, accessible, observable, and production-ready** — not just how it can look.
> **Demo mode:** data is seeded in memory and authentication is simulated. Sign in as Admin,
> Manager, User, or Viewer with password `password`. Never enter real credentials.
## Highlights
- 🔐 **Security-first** — 3-layer RBAC (route + page + service), signed HttpOnly session,
input validation (shared Zod), output encoding, CSP + security headers, audit trail.
- ♿ **Accessible** — WCAG AA target: keyboard nav, focus management, ARIA, reduced motion;
automated jest-axe + Playwright checks.
- 📈 **Real dashboards** — KPIs, revenue/user/channel charts (Recharts), activity, alerts.
- 🗂️ **Enterprise data tables** — sort, filter, search, paginate, bulk actions, column
visibility, CSV export (with formula-injection protection), and per-row view/edit/delete.
- ⌘ **Command palette (⌘K)** — a launcher: fuzzy search customers/projects/invoices, jump to any
page, and quick-create — all permission-aware.
- 👥 **User & team management** — admins assign roles from `/users` (audited, self-lockout &
last-admin guards); demo data **persists across restarts** (`.data/db.json`).
- 🧾 **Exportable audit log** — dedicated `/audit` page with search, severity filter, and CSV
export; **Account & Settings changes actually persist** (and are audited).
- 🧱 **Clean architecture** — UI → hooks → clients → route handlers → services → repositories.
Swap the mock backend for a real one by changing **two layers**.
- 🔭 **Observable** — structured logging, metrics, tracing spans, health checks.
- 🎨 **Re-skinnable** — `/showcase` re-themes the starter into 8 verticals.
## Screenshots
> Captured from the running app. Full set in [`docs/screenshots/`](docs/screenshots).
> Regenerate anytime with `node scripts/capture-screenshots.mjs` (app running).
### Dashboard — KPIs, charts, activity, alerts, audit trail

<table>
<tr>
<td width="50%"><strong>Dashboard — dark mode</strong><br/><img src="docs/screenshots/04-dashboard-dark.png" alt="Dashboard (dark)" /></td>
<td width="50%"><strong>Sign in (with quick demo roles)</strong><br/><img src="docs/screenshots/02-login.png" alt="Login" /></td>
</tr>
<tr>
<td><strong>Customers — enterprise data table</strong><br/><img src="docs/screenshots/05-customers.png" alt="Customers" /></td>
<td><strong>Customer detail</strong><br/><img src="docs/screenshots/06-customer-detail.png" alt="Customer detail" /></td>
</tr>
<tr>
<td><strong>Projects</strong><br/><img src="docs/screenshots/07-projects.png" alt="Projects" /></td>
<td><strong>Invoices</strong><br/><img src="docs/screenshots/08-invoices.png" alt="Invoices" /></td>
</tr>
<tr>
<td><strong>Reports</strong><br/><img src="docs/screenshots/09-reports.png" alt="Reports" /></td>
<td><strong>Analytics</strong><br/><img src="docs/screenshots/10-analytics.png" alt="Analytics" /></td>
</tr>
<tr>
<td><strong>Users & team (role management)</strong><br/><img src="docs/screenshots/13-users.png" alt="Users & team" /></td>
<td><strong>Audit log (filter & CSV export)</strong><br/><img src="docs/screenshots/14-audit.png" alt="Audit log" /></td>
</tr>
<tr>
<td colspan="2"><strong>Settings — RBAC permission matrix</strong><br/><img src="docs/screenshots/11-settings-rbac.png" alt="Settings / RBAC" /></td>
</tr>
<tr>
<td colspan="2"><strong>Portfolio showcase (re-skins)</strong><br/><img src="docs/screenshots/12-showcase.png" alt="Showcase" /></td>
</tr>
<tr>
<td colspan="2"><strong>Landing page</strong><br/><img src="docs/screenshots/01-landing.png" alt="Landing" /></td>
</tr>
</table>
## Tech stack
Next.js 16 (App Router · RSC · Turbopack) · React 19 · TypeScript (strict) · Tailwind CSS v4 ·
shadcn/Radix UI · Zustand · TanStack Query · React Hook Form + Zod · Recharts · Jest + RTL +
jest-axe · Playwright · ESLint + Prettier + Husky.
Every dependency and design source was security- and license-reviewed before use — see
[`docs/security-review.md`](docs/security-review.md) and
[`docs/design-research.md`](docs/design-research.md).
## Quick start
```bash
npm ci
npm run dev # http://localhost:3000
```
Then open `/login` and use **Quick demo sign-in**. Full instructions:
[`docs/setup.md`](docs/setup.md).
## Scripts
`dev` · `build` · `start` · `lint` · `format` · `typecheck` · `test` · `coverage` · `e2e` ·
`audit` (see [`docs/setup.md`](docs/setup.md)).
## Project structure (top level)
```
src/app/ (auth) & (app) route groups, api/ route handlers, landing, layout
src/components/ ui kit, layout, data-table, charts, feature components, auth, forms, shared
src/hooks/ TanStack Query hooks
src/lib/ api (repos/clients/services), auth, rbac, audit, observability, validation, mock
src/proxy.ts route guard (Next 16 "middleware")
docs/ full documentation set
e2e/ Playwright specs
```
## Status
- ✅ Production build passes · ✅ ESLint clean · ✅ `tsc` clean
- ✅ 71 Jest tests · ✅ 59 Playwright E2E tests (Chromium + Firefox green) · ✅ `npm audit`: 0 vulnerabilities
- Core-logic coverage ≈ 87% statements / 79% branches
See the full assessment in [`docs/final-audit.md`](docs/final-audit.md).
## Documentation
| Doc | |
| -------------------------------------------------------------------------------------------------------------------------------------- | ---------------------------------- |
| [Discovery](docs/discovery.md) | Vision, personas, roadmap, risks |
| [Improvements](docs/improvements.md) | User + security improvement report |
| [Architecture](docs/architecture.md) | Layered design & data flow |
| [Design system](docs/design-system.md) | Tokens, components, patterns |
| [Design research](docs/design-research.md) | Vetted design sources |
| [Security model](docs/security-model.md) | Trust boundaries & STRIDE |
| [Security implementation](docs/security-implementation.md) | Concrete controls |
| [Security review](docs/security-review.md) | Dependency vetting |
| [Security audit](docs/security-audit.md) | Findings & risk score |
| [RBAC](docs/rbac.md) | Roles, matrix, enforcement |
| [Observability](docs/observability.md) | Logs, metrics, tracing, health |
| [Testing](docs/testing.md) | Strategy & how to run |
| [Accessibility](docs/accessibility.md) | WCAG AA approach |
| [Performance](docs/performance.md) | Budgets & techniques |
| [Setup](docs/setup.md) · [Deployment](docs/deployment.md) · [Customization](docs/customization.md) · [Roadmap](docs/future-roadmap.md) | Operate & extend |
## Contributing & security
- Contribution guide: [`CONTRIBUTING.md`](CONTRIBUTING.md) · Code of Conduct: [`CODE_OF_CONDUCT.md`](CODE_OF_CONDUCT.md)
- Report vulnerabilities privately: [`SECURITY.md`](SECURITY.md)
## License
Licensed under the [MIT License](LICENSE) © 2026 Brijesh Rathod.
**Disclaimer:** this is a demonstration/starter project. Authentication and data are
simulated — **not** production security. Review [`docs/security-model.md`](docs/security-model.md)
before adapting for production.
看看同类模板
对比同技术栈与用途的模板,找到更适合的视觉与内容结构。
ai-website-cloner-template
Clone any website with one command using AI coding agents
Next.js · 启动器

Next.js SaaS Starter
Next.js SaaS Starter 是 Next.js 官方维护的 SaaS 起点模板,定位介于学习资源和可直接部署的脚手架之间。
Next.js · SaaS

Next.js Commerce
Next.js Commerce 是 Vercel 团队维护的电商启动模板,基于 Next.js App Router 构建,采用服务端渲染、React Server Components、Server Actions …
Next.js · 电商

Next-js-Boilerplate
Next-js-Boilerplate 是一个面向 Next.js 16、Tailwind CSS 4 和 TypeScript 的启动器,核心定位是开发者体验优先。
Next.js · 启动器

tailwind-nextjs-starter-blog
tailwind-nextjs-starter-blog 是一个面向个人技术博客的 Next.js 与 Tailwind CSS 启动模板,其 v2 版本基于 App Router 与 React Server Comp…
Next.js · 博客

next-forge
Production-grade Turborepo template for Next.js apps.
Next.js · 启动器