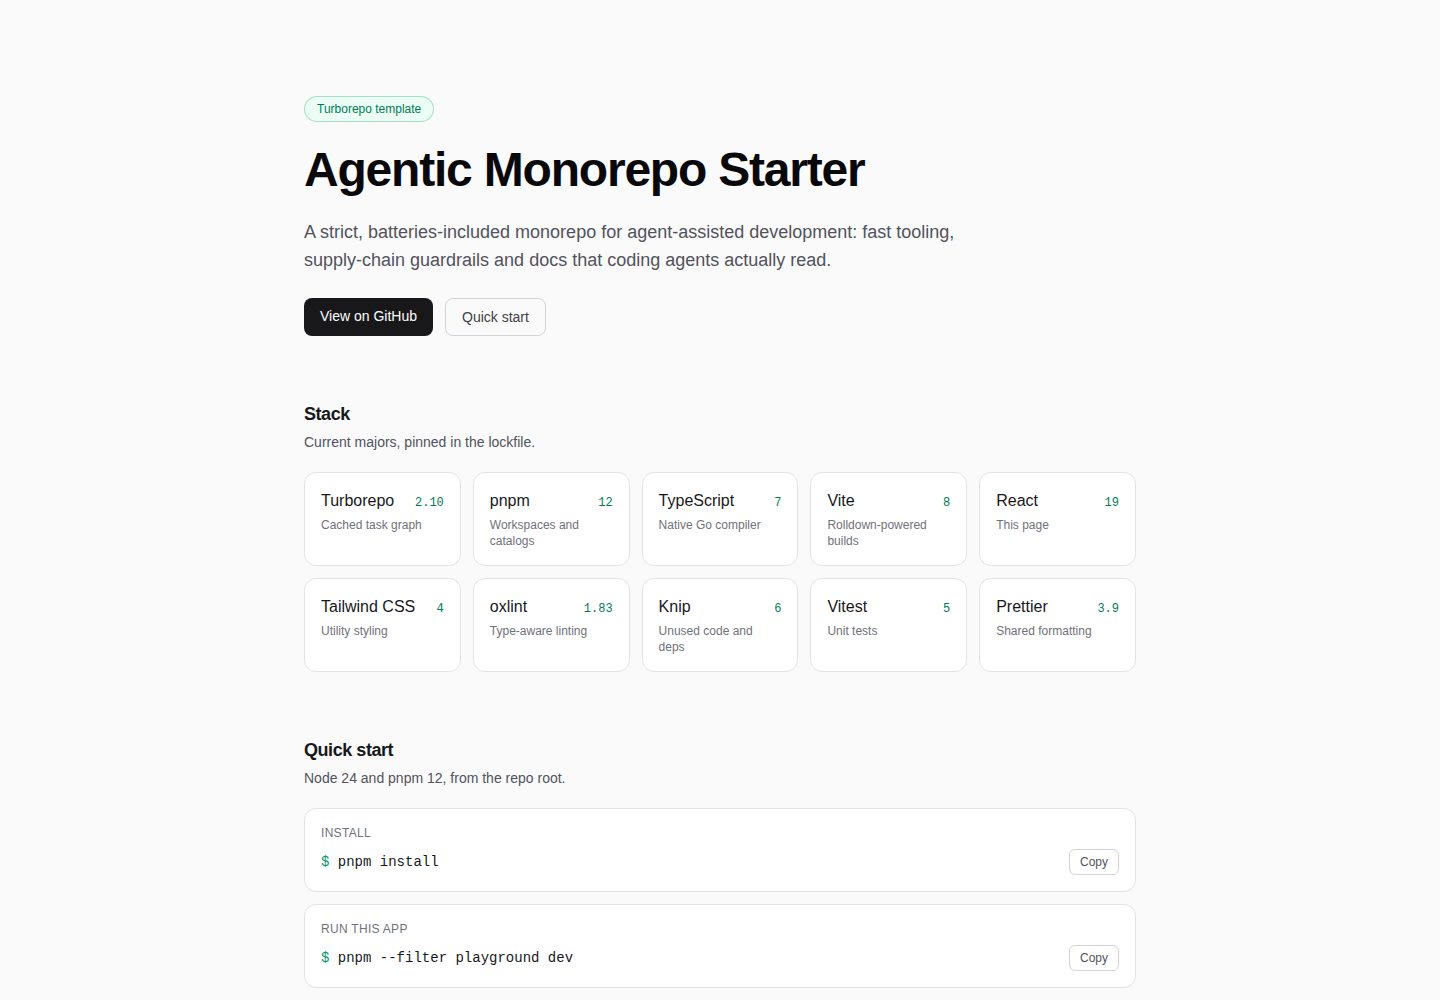
Turborepo 单仓库结构,含 apps/playground 演练场与 packages/logger 共享日志包
Next.jsViteReact启动器
agentic-monorepo-starter — Next.js 启动器模板
作者 valuecodes
面向智能体辅助开发的 Turborepo 单仓库模板,包含 Vite 演练场、共享工具链、严格 TypeScript 配置、CI 检查与 Claude Code 设置。
看看你的网站会是什么样
浏览真实页面截图,比较内容排版与手机效果。点击下方缩略图切换,放大查看整页细节。
全部页面与视图 2
截图用于了解视觉与布局,交互效果请以实际项目为准。
采集于 2026-10-09查看来源
值得关注的模板亮点
从已有项目资料中,快速了解它的特点。
统一工具链:oxlint、Knip、Prettier、TypeScript 与 Turbo,根目录单一 lint 配置
pnpm catalog 管理版本,并带 14 天发布等待、信任降级检查、禁止 git/tarball 子依赖等供应链防护
CI 覆盖 typecheck、lint、knip、format-check、test、build、gitleaks 密钥扫描与 CodeQL
内置 .claude/ 下的 Claude Code 设置,面向智能体辅助开发
模板详细介绍
这是一个基于 Turborepo 的单仓库(monorepo)启动模板,定位是让 AI 编码智能体在受约束的仓库结构下工作。仓库内提供 Vite 演练场应用(apps/playground)、共享的 @repo/logger 日志包,以及 tooling 目录下的 Prettier、TypeScript、GitHub 复合 action 等共享配置。根目录使用单一 oxlint 配置覆盖全仓库,并通过 pnpm catalog 统一管理依赖版本,同时加入供应链防护:依赖发布需等待 14 天、检查信任降级、禁止 git/tarball 子依赖。仓库还包含 .claude/ 下的 Claude Code 设置,以及 gitleaks 密钥扫描脚本。
使用方式上,模板要求 Node.js 24.21.0 与 pnpm 12.6.0,安装后 pnpm dev 在 3000 端口启动演练场。命令覆盖 lint、knip、typecheck、test、build、format 与 secrets:scan;CI 在推送到 main 和 PR 时执行 typecheck、lint、knip、format-check、test、build 与 gitleaks 扫描,并运行 CodeQL 代码扫描。
限制方面,CodeQL 在公开仓库免费,私有仓库需要 GitHub Code Security;若在 Settings → Code security 启用了 default setup,需要先关闭,否则工作流上传会被拒绝。secrets:scan 依赖 PATH 中的 gitleaks v8.19+ 或运行中的 Docker。仓库刻意不提供 .github/dependabot.yml,因此不会产生版本更新 PR,只建议开启 Dependabot 告警而保持安全更新关闭。演示站点与截图等第三方素材的许可需单独核对,代码本身采用 MIT 许可。
Next.jsVite启动器
适合你的项目吗?
适用场景
- 为 AI 编码智能体搭建有明确包边界与仓库约束的 monorepo 起点
- 需要统一 lint、类型检查、格式与依赖检查的多包前端项目
- 希望用 pnpm catalog 与供应链防护控制依赖引入节奏的团队
- 在公开仓库中启用 CodeQL 与密钥扫描的持续集成配置参考
适合人群
- 使用 pnpm 与 Turborepo 组织多包项目的开发者
- 需要为 AI 智能体提供稳定仓库结构约束的团队
- 关注依赖供应链与密钥泄露检查的前端工程团队
上手与定制指南
结合仓库当前版本的说明,按下面的资料检查内容、配置与运行要求。
- 1
需要 Node.js 24.21.0(见 .nvmrc)与 pnpm 12.6.0(见 package.json 的 packageManager)
- 2
执行 pnpm install 后可用 pnpm dev 在 http://localhost:3000 启动演练场
- 3
使用模板后建议重命名 @repo/* 作用域并更新 package.json 的 name 与 description
- 4
CodeQL 在私有仓库需要 GitHub Code Security;若已启用 default setup 需先关闭,否则工作流上传会被拒绝
- 5
secrets:scan 需要 PATH 中的 gitleaks v8.19+ 或运行中的 Docker 守护进程
授权与来源资料
使用条件与限制
免费使用 · 保留许可声明本次收录的是公开仓库中采用 MIT 许可的免费版本;免费范围为该版本代码,不代表外部服务或第三方素材免费。
使用时需要遵守
- 允许免费使用、修改、商用和分发该版本代码。
- 分发代码副本或实质性部分时,保留原作者版权声明和完整 MIT 许可声明。
- 代码按现状提供;担保与责任限制以原许可证及适用法律为准。
额外费用与待核对事项
- 演示图片、字体、图标及其他第三方素材需按各自许可核对,不能仅凭代码的 MIT 许可判断。
- 域名、托管、数据库、支付或 AI 等外部服务可能另外收费。
- CodeQL 代码扫描仅在公开仓库免费;私有仓库需要 GitHub Code Security(可能为付费功能)。
- 若在 Settings → Code security 启用了 default setup,必须先关闭,否则 GitHub 会拒绝工作流的上传。
- secrets:scan 命令依赖 PATH 中的 gitleaks v8.19+ 或运行中的 Docker 守护进程。
- 建议开启 Dependabot 告警但保持 Dependabot 安全更新关闭,以避免自动 PR。
查看原文依据
Permission is hereby granted, free of charge
许可证原文
CodeQL (the `codeql` CI job) is free on public repos; private repos need GitHub Code Security.
README 原文
If "default setup" is enabled under Settings → Code security, turn it off — GitHub rejects the workflow's uploads while it is on.
README 原文
`secrets:scan` needs either `gitleaks` v8.19+ on PATH or a running Docker daemon.
README 原文
https://github.com/valuecodes/agentic-monorepo-starter/blob/main/LICENSEhttps://github.com/valuecodes/agentic-monorepo-starter/blob/main/README.mdUnder Settings → Code security, turn on **Dependabot alerts** and leave **Dependabot security updates** off
README 原文
DeepSeek 根据仓库许可证和 README 整理 ·2026-10-09。结果仅覆盖已读取资料,依赖、图片、字体及后续条款变更以各自原文为准。
项目核对记录与介绍依据
模板资料
- 来源平台
- GitHub
- 资料与维护参考分
- 资料较完整 · 85 / 100
- 技术栈
- Next.js · Vite · React
- 网站类型
- 启动器
这个分数如何计算
本站按许可资料(最高30分)、演示链接(12分)、预览图(10分)、Star数(15分)、记录的维护时间(15分)、描述完整度(8分)、功能记录(5分)和分类资料(5分)计算。它不是代码、安全或性能测试,也不是 Google 评分;有链接不代表已实测可用。
这个项目需要核对什么
- 记录的仓库更新时间
- 2026-10-09
- 截图检查日期
- 2026-10-09
已收录演示链接。请用你的内容与屏幕尺寸检查;有演示不代表表单、认证或支付已经可用。
目录记录的主要技术栈是 Next.js。请通过依赖清单和锁文件核对实际版本与托管要求。这些说明基于收录资料,不代表代码审计或部署实测。
查看具体选型方法 →介绍的制作与核对状态
介绍由 AI 辅助整理目录与仓库资料。仓库作者不等于这篇介绍的审核者。
审核声明: [email protected] · 2026-10-09
查看当时使用的来源资料
SHA-256: 1f8925f93346f75534fee871f8f5a6cf501cb5bd5dfa843128d204ec0b8a3ef0
2026-10-09T08:26:16.410Z
来源文件 / 仓库# Agentic Monorepo Starter A Turborepo template for agentic development: strict repo guardrails, consistent tooling, and clear package boundaries — so agents move fast without turning the codebase into spaghetti. ## What's inside - Vite playground in `apps/playground` (Vite 8, React 19, Tailwind CSS 4) - Shared tooling: oxlint, Knip, Prettier, TypeScript 7, Turbo - `@repo/logger` — structured JSON logging for Cloud Run / Cloud Logging - pnpm catalog for versions, with supply-chain guards: a 14-day release-age wait, a trust-downgrade check, and no git/tarball subdependencies - Claude Code settings in `.claude/` ```text apps/playground Vite 8 + React 19 sandbox packages/logger pino logger, Cloud Logging shaped JSON tooling/prettier shared Prettier config tooling/typescript shared tsconfig presets (base, node, react) tooling/github composite action: pnpm + Node + install; secrets-scan script .oxlintrc.json single root lint config for the whole repo ``` ## Getting started Requires Node.js 24.21.0 (`.nvmrc`) and pnpm 12.6.0 (`packageManager` in `package.json`). ```bash pnpm install pnpm dev # playground at http://localhost:3000 ``` ## Commands ```bash pnpm lint # type-aware linting, whole repo in one oxlint process pnpm knip # unused files, exports and dependencies pnpm typecheck # TypeScript 7 (tsc) across the repo pnpm test # test suite pnpm build # production builds pnpm format # Prettier write pnpm format:check # Prettier check (CI gate) pnpm secrets:scan # gitleaks secret scan over git history ``` oxlint prints nothing when there are no findings, so silent output means clean. CI runs typecheck, lint, knip, format-check, test, build and a gitleaks secret scan on push to `main` and on PRs, plus CodeQL code scanning. `secrets:scan` needs either `gitleaks` v8.19+ on PATH or a running Docker daemon. ## Use this template Use GitHub's **Use this template** button, then: - Optionally rename the `@repo/*` scope to your own (e.g. `@acme/*`) - Update `name` and `description` in `package.json` - Verify everything is green: `pnpm lint && pnpm knip && pnpm typecheck && pnpm test && pnpm build` - CodeQL (the `codeql` CI job) is free on public repos; private repos need GitHub Code Security. If "default setup" is enabled under Settings → Code security, turn it off — GitHub rejects the workflow's uploads while it is on. - Under Settings → Code security, turn on **Dependabot alerts** and leave **Dependabot security updates** off: you get notified about vulnerable dependencies without automatic PRs. There is deliberately no `.github/dependabot.yml`, so no version-update PRs either.
看看同类模板
对比同技术栈与用途的模板,找到更适合的视觉与内容结构。
ai-website-cloner-template
Clone any website with one command using AI coding agents
Next.js · 启动器

Next.js SaaS Starter
Next.js SaaS Starter 是 Next.js 官方维护的 SaaS 起点模板,定位介于学习资源和可直接部署的脚手架之间。
Next.js · SaaS

Next.js Commerce
Next.js Commerce 是 Vercel 团队维护的电商启动模板,基于 Next.js App Router 构建,采用服务端渲染、React Server Components、Server Actions …
Next.js · 电商

Next-js-Boilerplate
Next-js-Boilerplate 是一个面向 Next.js 16、Tailwind CSS 4 和 TypeScript 的启动器,核心定位是开发者体验优先。
Next.js · 启动器

tailwind-nextjs-starter-blog
tailwind-nextjs-starter-blog 是一个面向个人技术博客的 Next.js 与 Tailwind CSS 启动模板,其 v2 版本基于 App Router 与 React Server Comp…
Next.js · 博客

next-forge
Production-grade Turborepo template for Next.js apps.
Next.js · 启动器